
PHPの脆弱性「PHP2Shell」とは?AIを使った発見の経緯と対策を解説


こんな人におすすめ
- 社会人2年目程度の初心者Webマーケター
- サイト担当者
✓ この記事のゴール(読了目安 約11分)
今回のPHPの問題とWordPress更新の違いを理解し、管理会社に修正適用状況・対応予定・自社の作業を確認できる
2026年10月21日、ホームページを動かすために使われるPHPで、2件の重大な脆弱性を修正した更新版が公開されました。条件がそろうと、ログインしていない第三者に、サイトを動かすサーバーで不正なプログラムを実行される問題です。
PHPを使うサイトの担当者は、制作会社やサーバー管理会社に、今回の修正が適用されているか確認してください。PHP公式も、速やかな更新を呼びかけています。
今回の発見には、OpenAIの「GPT-5.6 Sol」などのAIが関わりました。この記事では、何が危険なのか、研究者がAIをどう活用したのか、報告から修正までの約2か月に何があったのかを、公式発表に沿って説明します。
この記事で分かること
- PHPとWordPressの関係、今回の問題がある場所
- GPT-5.6 Solなどを使った発見と、修正版公開までの経緯
- サイト担当者が、管理会社に確認すること
情報の確認日
この記事は2026年10月22日時点の公表情報をもとにしています。修正版の番号や提供会社の対応状況は、公開後も更新される場合があります。
PHP2Shellは、ホームページを動かすPHPの重大な弱点
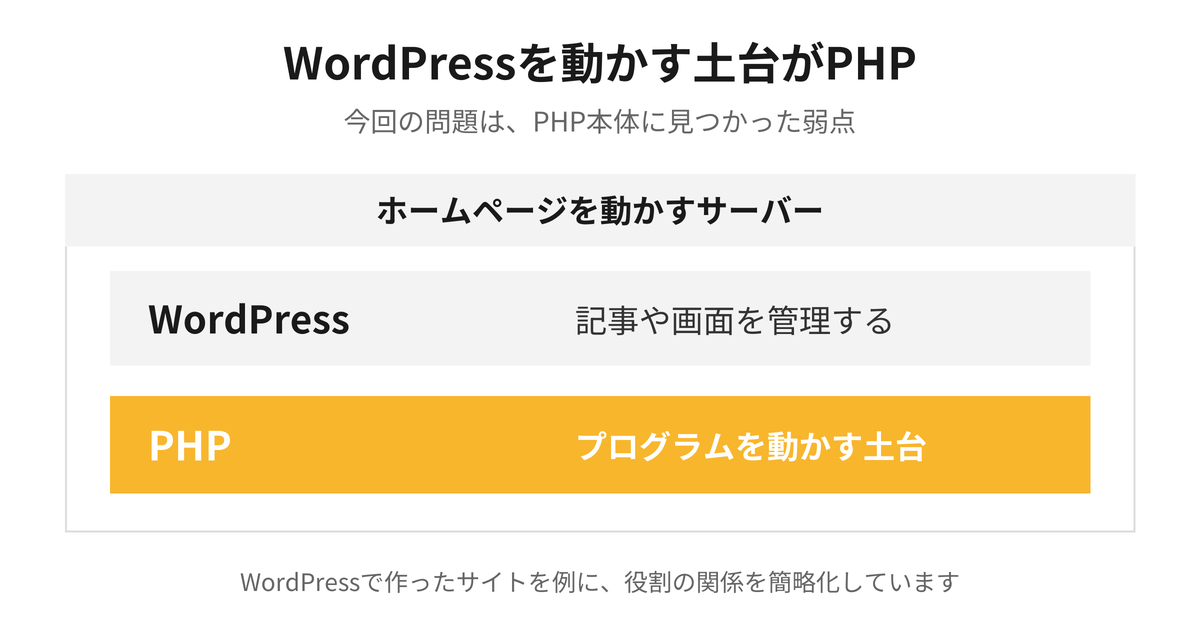
PHP2Shellは、PHP本体に見つかった2件の重大な脆弱性を指す呼び名です。「脆弱性」とは、第三者に悪用されるおそれがある、ソフトウェアの弱点を意味します。
まずは「PHPとは何か」を押さえましょう。PHPは、サーバー側でプログラムを動かすための言語です。サーバーは、サイトのデータを置き、訪問者からのアクセスに応じてページなどを返すコンピューターです。PHPで書かれたプログラムを実行し、その結果を訪問者のブラウザへ送ります。PHP公式マニュアルでも、この仕組みが説明されています。
例えば、WordPressで作られたサイトでもPHPが使われます。担当者が記事を投稿したり、訪問者がページを開いたりする機能を動かす土台です。WordPress公式の解説も、PHPをサイトのエンジンにたとえています。
車に置き換えると、WordPressは普段操作する車、PHPはその車を動かすエンジンに近い関係です。今回は、WordPressなどを動かす土台のPHP自体に問題が見つかりました。
そのため、WordPressの特定のプラグインだけを確認して終わる話ではありません。PHPを使う別のシステムにも関係するため、自社サイトが何で動いているかを管理者に確認する必要があります。
CVE番号は、管理会社と同じ問題を確認するための目印
今回の2件を示す識別番号は「CVE-2026-109618」と「CVE-2026-109619」です。番号の意味を覚える必要はありません。問い合わせに添えると、どの脆弱性の話かを伝えられます。
ログインしていない第三者に、不正な処理を実行されるおそれ
今回の大きな問題は、条件によっては、管理画面のIDやパスワードを知らない相手でも攻撃できることです。
普段、サイトの管理画面にはログインしてから入ります。ところが今回確認された攻撃の一部は、PHPが外部からの通信を処理する段階で成立します。サイト側のログイン確認が始まる前に、問題のある処理へ到達する場合があるのです。PHPの公式アドバイザリでは、特定のサーバー構成で、アプリケーションの処理が始まる前の攻撃が確認されています。
攻撃が成功すると、サーバーに、運営者が意図していないプログラムを実行させられるおそれがあります。ホームページを表示するために使っているコンピューターで、第三者の指示による処理が動いてしまうということです。
発見に関わったWizは、影響として、情報の盗み出しやサイトの書き換えなどを挙げています。ただし、Wizの研究報告にある攻撃の成立条件は複数あり、環境によって異なります。「PHPを使っている」と分かっただけで、被害が発生したと判断することはできません。
サイトに正常にアクセスできることや、管理画面にパスワードがあることだけでは、今回の問題への対策が済んだとは確認できません。
高市早苗首相も、Xで対応を呼びかけ
2026年10月21日には、高市早苗首相もXで、PHPに関する重大な2件の脆弱性への対応を呼びかけました。以下は修正版の公開前に投稿されたものです。現在は修正版が公開されているため、利用中の環境で適用済みかを確認しましょう。
出典:高市早苗首相のXポスト
皆様に、今夜に対応して頂きたい大至急のお願いです。
— 高市早苗 (@takaichi_sanae) October 21, 2026
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。…
Cloudflareの技術責任者も、防御対応について発信
CloudflareのCTO(技術部門の最高責任者)であるDane Knecht氏も、同日に、既知の攻撃方法に対応する防御ルールを配備し、新しい攻撃方法に合わせて対策を更新していると投稿しました。
出典:Cloudflare CTO・Dane Knecht氏のXポスト
PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free.
— Dane Knecht 🦭 (@dok2001) October 21, 2026
We are seeing early attacks emerging and are updating mitigations as new vectors show… https://t.co/wMz9tDTWwH
こうした防御措置の提供とあわせて、PHP本体への修正の適用が必要です。サービス名だけで安心せず、自社のサイトを管理する相手に、更新の完了状況を確かめてください。
GPT-5.6 Solなどを使い、複数の研究チームが発見
今回、Califというセキュリティ企業が発見に使ったモデルは、OpenAIの「GPT-5.6 Sol」です。OpenAIのセキュリティ支援の取り組み「Patch the Planet」の一環で、PHPを調査していました。
ここでいうGPT-5.6 Solは、研究者が使ったAIのモデル名です。OpenAIは、Califがこのモデルを使って重大な問題を発見したことと、PHPの開発者が修正・リリースを主導したことを公式発表で説明しています。
別のセキュリティ企業であるWizも、独立した調査で今回の2件を発見・報告しました。Wizは「Wiz Atlas」「Gemini 4 Argon」「GPT-5.6 Sol」を使ったと明らかにしています。Wizの発表によれば、複数の不具合を組み合わせ、実際に攻撃が成立するかを検証する作業にもAIが役立ったそうです。
つまり、今回確認できるのは、研究者がAIを活用して重大な問題を見つけ、PHPの開発者たちが修正につなげた経緯です。
「おかしな動きをするかもしれない」という指摘と、「外部から攻撃できる」と確認することには違いがあります。後者が示されると、サイト運営者にも関係する危険として、修正や防御を急ぐ理由が具体的になります。
報告から修正版の公開まで、約2か月かかった理由
Califによる重大な問題の報告は8月11日、修正版の公開は10月21日でした。この間に、PHPの開発者たちは修正を進め、研究者やサービス提供企業も検証・対策の準備に参加しています。
まず、PHP Foundationによる経緯の説明に沿って、主な出来事を並べます。
時期(2026年) | 主な出来事 |
|---|---|
7月30日 | CalifがPHPの調査を開始 |
8月11日 | Califの研究者が、遠隔から不正なプログラムを実行できる問題を報告。修正が最優先になる |
8月24日 | Wizも問題を報告 |
10月21日 | PHPの修正版を公開 |
8月11日の報告から公開までは、約2か月です。発見と、利用者が更新できる修正版を用意することは、別の仕事になります。
既存のサイトを壊さないよう、PHPの中心部分を直す難しさ
問題があったのは、作業用のデータを置く場所を管理したり、エラーに対応したりする、PHPの中心部分です。直し方によっては、既存のサイトが動かなくなる、処理が遅くなる、周辺のソフトにも変更が必要になる、といった難しさがありました。PHP Foundationは、一部の開発者が専任となり、週末や夜間も対応したと説明しています。
また、OpenAIの説明では、修正の検証や、サービス提供企業による防御の準備なども進められました。PHP本体の修正に加え、各社の利用者が対策を受け取れるようにする調整も必要だったのです。OpenAIによる対応の説明
原因の一部は、2024年から兆候が認識されていた
原因の一部につながる兆候は、2024年から認識されていました。ただし当時は、実際の遠隔攻撃につながる方法が見つかっていませんでした。修正案の難しさに加え、判断体制や人員不足によって対応が停滞したことも、PHP側は認めています。
以前からの兆候と、2026年8月に具体的に示された攻撃の危険性を分けて読むと、今回の経緯を理解しやすくなります。
サイト担当者は、PHPの修正が適用済みか確認する
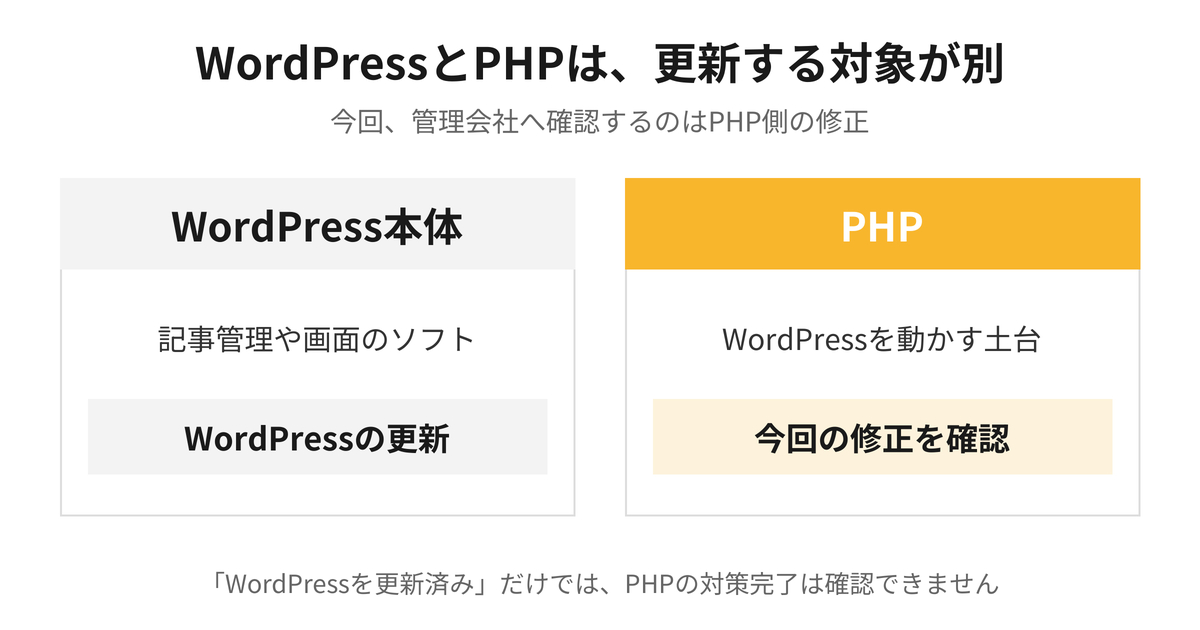
最初にすることは、制作会社やサーバー管理会社へ、今回のPHPの修正が適用されているかを聞くことです。PHPの仕組みや設定を、担当者がすべて理解してから連絡する必要はありません。
WordPress本体を更新したという報告だけでは、PHPまで対策できたとは判断できません。 WordPressとPHPは別のソフトウェアです。WordPress公式も、PHPの更新についてはホスティング会社へ確認するよう案内しています。
確認するのは「使用中のPHP」「対策の状況」「自社の作業」
管理会社には、次の3点を確認すると話を進めやすくなります。
- このサイトでPHPを使っているか。使っている場合、どのバージョンか。
- PHP2Shellへの修正は適用済みか。未完了なら、いつ対応できるか。
- 自社で必要な操作や、サイトの動作確認はあるか。
問い合わせ文は、例えば次のように書けます。
管理会社への確認文の例
当社サイトで使用しているPHPについて、今回のPHP2Shell(CVE-2026-109618/CVE-2026-109619)への修正が適用済みか確認をお願いします。未完了の場合は対応予定と、それまでに必要な対応、自社側で行う操作・動作確認も教えてください。
公式の修正版と、提供会社による対応を確認する
PHP公式が10月21日に公開した修正版は、次のとおりです。PHP公式の更新案内で確認できます。
使用しているPHP | 10月21日に公開された修正版 |
|---|---|
8.2系 | 8.2.35 |
8.3系 | 8.3.36 |
8.4系 | 8.4.27 |
8.5系 | 8.5.12 |
この表は、今回の修正が入った公式版の番号です。提供会社によっては、バージョンの番号を大きく変えず、今回の不具合を直す部分だけを追加することがあります。その場合、表より古い番号が表示されていても、修正が済んでいる可能性があります。番号だけで判断せず、使っている環境で対策が完了しているかを確かめてください。
PHP 8.1以前を使っている場合も、管理会社への確認が必要です。PHP公式の通常のサポートは終了していますが、一部の提供会社による修正の提供や、今回の問題への例外的な対応があります。自社で利用できる更新方法を、提供会社に確認しましょう。
更新に伴う準備については、WordPress公式もバックアップや互換性の確認を案内しています。サイトの更新を依頼する際は、管理会社と、作業前の準備や作業後に確認するページ・フォームを決めておくと進めやすくなります。WordPress公式のPHP更新案内
日頃の更新や保守を誰が担当するか整理したい方は、維持費の記事もあわせてご覧ください。
管理会社から「対応済み」と返答が来たら、それが今回のPHPの修正を指しているかと、自社側に残っている作業がないかまで確認しましょう。
PHP2Shellのニュースを見たら、まずは自社サイトを管理している相手に、問題を特定できる名前と番号を添えて連絡しましょう。自社に必要な対応と、その完了予定まで確認することが大切です。

関連記事


